Domain allradsystem.de kaufen?
Wir ziehen mit dem Projekt
allradsystem.de um.
Sind Sie am Kauf der Domain
allradsystem.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain allradsystem.de kaufen?
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **

Ähnliche Suchbegriffe für Detection
Top-Angebote
Produkte zum Begriff Detection:
-
Surf durch undefiniertes GeländeSurf durch undefiniertes Gelände , Die Anthologie versammelt Theatertexte, die neue Narrative von Geschlecht und Identität wagen. Die Stückauswahl bildet den Versuch eines Querschnitts durch das bestehende Korpus zeitgenössischer Bühnentexte, die Alternativen jenseits der heterosexuellen Norm finden und nicht-binäre Realitäten greifbar machen. Marine Bachelot Nguyen beschreibt in Schatten und Lippen die Verwirklichung privater und politischer Wünsche vietnamesischer LGBTI*s vor dem Hintergrund postkolonialer Dynamiken. Dany Boudreaults hybrider, im Grenzbereich von Drama und Poesie angesiedelter Text Wir sind schön, für hässliche Leute widmet sich Fragen nach der Geschlechtsidentität, dem Außenblick und der Selbstakzeptanz. Am Tag nach dem Tag, an dem niemand starb von Ebru Nihan Celkan ist der performative Monolog einer trans* Frau aus der Istanbuler Sexarbeiter*innen-Community. Olga Dimitrijevi¿ präsentiert mit Mein Du ein Dialogstück über lesbische Liebe und Trauer im Alter, untermalt von dem Sound jugoslawischer Schlager. Marie Henrys experimentelle Arbeit, das titelgebende Stück Surf durch undefiniertes Gelände , skizziert die Reaktionen einer Familie auf das genderfluide Kind, und Raphael Amahl Khouri erzählt in She He Me Lebensgeschichten von trans* Menschen und Homosexuellen in der arabischen Welt. Milja Sarkolas Bühne des Begehrens verhandelt weibliches Begehren im Umfeld des heterosexistisch geprägten Theaterbetriebs. In Jen Silvermans gnadenloser Persiflage Collective Rage. Ein Stück in fünf Bettys treten fünf weiße und nicht- weiße , privilegierte und weniger privilegierte Bettys mit ihrer "Quelle der Kraft" in Verbindung. In Magne van den Bergs Stück für junges Publikum Gender liefern sich zwei Jugendliche einen Schlagabtausch über nervige Geschlechterrollenklischees. Neun Texte aus neun Ländern, neun Positionen mit unterschiedlichen Anliegen und Zugriffen: Ob als Dokufiktion, Jugendstück, Liebeslied oder Trashkamelle, diese neun Autor*innen erzählen ihre Geschichten über Verlust und Scham, Solidarität und Kampf, Zukunftsvision und Lebenslust so eindringlich, tragisch und optimistisch, dass sie auf deutschsprachigen Bühnen nicht fehlen dürfen. Mit den Theaterstücken Marine Bachelot Nguyen: Schatten und Lippen (Frankreich, Übersetzung: André Hansen) Dany Boudreault: Wir sind schön, für hässliche Leute (Kanada, Übersetzung: Wolfram Höll) Ebru Nihan Celkan: Der Tag nach dem Tag, an dem niemand starb (Türkei, Übersetzung: Oliver Kontny) Olga Dimitrijevi¿: Mein Du (Serbien, Übersetzung: Blaena Radas) Marie Henry: Surf durch undefiniertes Gelände (Belgien, Übersetzung: Lisa Wegener) Raphael Amahl Khouri: She He Me (Jordanien, Übersetzung: Paul Spittler) Milja Sarkola: Bühne des Begehrens (Finnland, Übersetzung: Katja von der Ropp) Jen Silverman: Collective Rage. Ein Stück in fünf Bettys (USA, Übersetzung: Barbara Christ) Magne van den Berg: Gender (Niederlande, Übersetzung: Eva M. Pieper und Alexandra Schmiedebach) , Blatt- & Spiralfedern > Federung & Lenkung , Erscheinungsjahr: 20220330, Produktform: Kartoniert, Titel der Reihe: Drama Panorama#4#, Autoren: Silverman, Jen~Berg, Magne van den~Bachelot Nguyen, Marine~Boudreault, Dany~Celkan, Ebru Nihan~Dimitrijevic, Olga~Henry, Marie~Khouri, Raphael Amahl~Sarkola, Milja, Redaktion: Bomy, Charlotte~Wegener, Lisa, Übersetzung: Christ, Barbara~Hansen, André~Höll, Wolfram~Kontny, Oliver~Pieper, Eva M.~Radas, Blazena~Schmiedebach, Alexandra~Spittler, Paul~Ropp, Katja von der~Wegener, Lisa, Seitenzahl/Blattzahl: 418, Abbildungen: Mit 9 Farbabbildungen, Themenüberschrift: DRAMA / LGBTQ+, Keyword: diskriminierungskritische Sprache; Zeitgenössische Theaterstücke; Theaterübersetzung; Queeres Theater; Performancetext; Repräsentation; Gender; Identität; Begehren; Queere Literatur; Autobiografie; Parodie; Feminismus; Sehgewohnheiten; Geschlechtsidentität; Transidentität; Fluidität; Intersektionalität; Nicht-Binarität; Solidarität; LGBTI*; Theater für junges Publikum, Fachschema: Anthologie / Belletristik / Lyrik~Homosexualität (LGBTQ) / Roman, Erzählung~Protest - Protestbewegung~Performance (künstlerisch)~Diskriminierung~Gewalt~Gesellschaft / Familie, Frau, Sexualität~Sex~Sexualität~Erotik / Homoerotik~Gender Studies / Homosexualität (LGBTQ)~Homosexualität (LGBTQ)~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Moderne und zeitgenössische Dramen (ab 1900)~Anthologien (nicht Lyrik)~Belletristik in Übersetzung~Politischer Aktivismus~Performancekunst~Soziale Diskriminierung und soziale Gleichbehandlung~Gewalt in der Gesellschaft~Sexualität, Partnerschaft und Gesellschaft, allgemein~Homosexualität~Soziale und politische Philosophie, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Interesse Alter: Bezug zu Schwulen & Lesben, Warengruppe: TB/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Gender Studies: Transgender, Transsexuelle, Intersexuelle, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neofelis Verlag GmbH, Verlag: Neofelis Verlag GmbH, Verlag: Neofelis Verlag GmbH, Länge: 208, Breite: 135, Höhe: 30, Gewicht: 596, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783958083806, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 176150720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie kann die Impact Detection-Technologie dazu beitragen, Unfälle in der Industrie zu reduzieren?
Die Impact Detection-Technologie erkennt automatisch potenziell gefährliche Situationen in Echtzeit. Sie ermöglicht eine schnelle Reaktion, um Unfälle zu verhindern. Durch die frühzeitige Warnung können Mitarbeiter rechtzeitig Maßnahmen ergreifen, um Unfälle zu reduzieren. **
-
Wie können wir Impact-Detection-Technologien nutzen, um die Sicherheit in verschiedenen Bereichen zu erhöhen?
Impact-Detection-Technologien können eingesetzt werden, um Unfälle in der Automobilindustrie frühzeitig zu erkennen und die Sicherheit von Fahrzeugen zu verbessern. In der Sportmedizin können diese Technologien dazu beitragen, Gehirnerschütterungen bei Athleten zu diagnostizieren und präventive Maßnahmen zu ergreifen. Darüber hinaus können sie auch in der Überwachung von Gebäuden und Infrastrukturen eingesetzt werden, um potenzielle Schäden oder Einstürze frühzeitig zu erkennen und die Sicherheit zu erhöhen. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **


Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **
Top-Angebote
Produkte zum Begriff Detection:
-
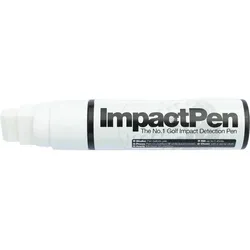
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Surf durch undefiniertes GeländeSurf durch undefiniertes Gelände , Die Anthologie versammelt Theatertexte, die neue Narrative von Geschlecht und Identität wagen. Die Stückauswahl bildet den Versuch eines Querschnitts durch das bestehende Korpus zeitgenössischer Bühnentexte, die Alternativen jenseits der heterosexuellen Norm finden und nicht-binäre Realitäten greifbar machen. Marine Bachelot Nguyen beschreibt in Schatten und Lippen die Verwirklichung privater und politischer Wünsche vietnamesischer LGBTI*s vor dem Hintergrund postkolonialer Dynamiken. Dany Boudreaults hybrider, im Grenzbereich von Drama und Poesie angesiedelter Text Wir sind schön, für hässliche Leute widmet sich Fragen nach der Geschlechtsidentität, dem Außenblick und der Selbstakzeptanz. Am Tag nach dem Tag, an dem niemand starb von Ebru Nihan Celkan ist der performative Monolog einer trans* Frau aus der Istanbuler Sexarbeiter*innen-Community. Olga Dimitrijevi¿ präsentiert mit Mein Du ein Dialogstück über lesbische Liebe und Trauer im Alter, untermalt von dem Sound jugoslawischer Schlager. Marie Henrys experimentelle Arbeit, das titelgebende Stück Surf durch undefiniertes Gelände , skizziert die Reaktionen einer Familie auf das genderfluide Kind, und Raphael Amahl Khouri erzählt in She He Me Lebensgeschichten von trans* Menschen und Homosexuellen in der arabischen Welt. Milja Sarkolas Bühne des Begehrens verhandelt weibliches Begehren im Umfeld des heterosexistisch geprägten Theaterbetriebs. In Jen Silvermans gnadenloser Persiflage Collective Rage. Ein Stück in fünf Bettys treten fünf weiße und nicht- weiße , privilegierte und weniger privilegierte Bettys mit ihrer "Quelle der Kraft" in Verbindung. In Magne van den Bergs Stück für junges Publikum Gender liefern sich zwei Jugendliche einen Schlagabtausch über nervige Geschlechterrollenklischees. Neun Texte aus neun Ländern, neun Positionen mit unterschiedlichen Anliegen und Zugriffen: Ob als Dokufiktion, Jugendstück, Liebeslied oder Trashkamelle, diese neun Autor*innen erzählen ihre Geschichten über Verlust und Scham, Solidarität und Kampf, Zukunftsvision und Lebenslust so eindringlich, tragisch und optimistisch, dass sie auf deutschsprachigen Bühnen nicht fehlen dürfen. Mit den Theaterstücken Marine Bachelot Nguyen: Schatten und Lippen (Frankreich, Übersetzung: André Hansen) Dany Boudreault: Wir sind schön, für hässliche Leute (Kanada, Übersetzung: Wolfram Höll) Ebru Nihan Celkan: Der Tag nach dem Tag, an dem niemand starb (Türkei, Übersetzung: Oliver Kontny) Olga Dimitrijevi¿: Mein Du (Serbien, Übersetzung: Blaena Radas) Marie Henry: Surf durch undefiniertes Gelände (Belgien, Übersetzung: Lisa Wegener) Raphael Amahl Khouri: She He Me (Jordanien, Übersetzung: Paul Spittler) Milja Sarkola: Bühne des Begehrens (Finnland, Übersetzung: Katja von der Ropp) Jen Silverman: Collective Rage. Ein Stück in fünf Bettys (USA, Übersetzung: Barbara Christ) Magne van den Berg: Gender (Niederlande, Übersetzung: Eva M. Pieper und Alexandra Schmiedebach) , Blatt- & Spiralfedern > Federung & Lenkung , Erscheinungsjahr: 20220330, Produktform: Kartoniert, Titel der Reihe: Drama Panorama#4#, Autoren: Silverman, Jen~Berg, Magne van den~Bachelot Nguyen, Marine~Boudreault, Dany~Celkan, Ebru Nihan~Dimitrijevic, Olga~Henry, Marie~Khouri, Raphael Amahl~Sarkola, Milja, Redaktion: Bomy, Charlotte~Wegener, Lisa, Übersetzung: Christ, Barbara~Hansen, André~Höll, Wolfram~Kontny, Oliver~Pieper, Eva M.~Radas, Blazena~Schmiedebach, Alexandra~Spittler, Paul~Ropp, Katja von der~Wegener, Lisa, Seitenzahl/Blattzahl: 418, Abbildungen: Mit 9 Farbabbildungen, Themenüberschrift: DRAMA / LGBTQ+, Keyword: diskriminierungskritische Sprache; Zeitgenössische Theaterstücke; Theaterübersetzung; Queeres Theater; Performancetext; Repräsentation; Gender; Identität; Begehren; Queere Literatur; Autobiografie; Parodie; Feminismus; Sehgewohnheiten; Geschlechtsidentität; Transidentität; Fluidität; Intersektionalität; Nicht-Binarität; Solidarität; LGBTI*; Theater für junges Publikum, Fachschema: Anthologie / Belletristik / Lyrik~Homosexualität (LGBTQ) / Roman, Erzählung~Protest - Protestbewegung~Performance (künstlerisch)~Diskriminierung~Gewalt~Gesellschaft / Familie, Frau, Sexualität~Sex~Sexualität~Erotik / Homoerotik~Gender Studies / Homosexualität (LGBTQ)~Homosexualität (LGBTQ)~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Moderne und zeitgenössische Dramen (ab 1900)~Anthologien (nicht Lyrik)~Belletristik in Übersetzung~Politischer Aktivismus~Performancekunst~Soziale Diskriminierung und soziale Gleichbehandlung~Gewalt in der Gesellschaft~Sexualität, Partnerschaft und Gesellschaft, allgemein~Homosexualität~Soziale und politische Philosophie, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Interesse Alter: Bezug zu Schwulen & Lesben, Warengruppe: TB/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Gender Studies: Transgender, Transsexuelle, Intersexuelle, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neofelis Verlag GmbH, Verlag: Neofelis Verlag GmbH, Verlag: Neofelis Verlag GmbH, Länge: 208, Breite: 135, Höhe: 30, Gewicht: 596, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783958083806, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 176150720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Wie kann die Impact Detection-Technologie dazu beitragen, Unfälle in der Industrie zu reduzieren?
Die Impact Detection-Technologie erkennt automatisch potenziell gefährliche Situationen in Echtzeit. Sie ermöglicht eine schnelle Reaktion, um Unfälle zu verhindern. Durch die frühzeitige Warnung können Mitarbeiter rechtzeitig Maßnahmen ergreifen, um Unfälle zu reduzieren. **
-
Wie können wir Impact-Detection-Technologien nutzen, um die Sicherheit in verschiedenen Bereichen zu erhöhen?
Impact-Detection-Technologien können eingesetzt werden, um Unfälle in der Automobilindustrie frühzeitig zu erkennen und die Sicherheit von Fahrzeugen zu verbessern. In der Sportmedizin können diese Technologien dazu beitragen, Gehirnerschütterungen bei Athleten zu diagnostizieren und präventive Maßnahmen zu ergreifen. Darüber hinaus können sie auch in der Überwachung von Gebäuden und Infrastrukturen eingesetzt werden, um potenzielle Schäden oder Einstürze frühzeitig zu erkennen und die Sicherheit zu erhöhen. **
Ähnliche Suchbegriffe für Detection
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)259,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.